Formularz kontaktowy potrafi codziennie przynosić spam, na przykład wiadomość z ofertą płatnego rozsyłania linków po internecie, z każdym polem wypełnionym poprawnie: imieniem, adresem e-mail i tematem wybranym z listy formularza. Nie napisał jej człowiek: bot na wynajętym serwerze znalazł formularz, wypełnił go i wysłał, a ktoś w firmie musi to przeczytać i usunąć. Ten wpis pokazuje, jak zatrzymać spam z formularza kontaktowego bez CAPTCHA dla odwiedzających, bez plików cookie i bez przekazywania ich danych komukolwiek oraz jak po tygodniu sprawdzić, że to działa.
reCAPTCHA Google'a, czyli pole „Nie jestem robotem” albo jego niewidoczna ocena, staje także przed każdym prawdziwym odwiedzającym i wczytuje przy tym skrypt oraz plik cookie Google'a.
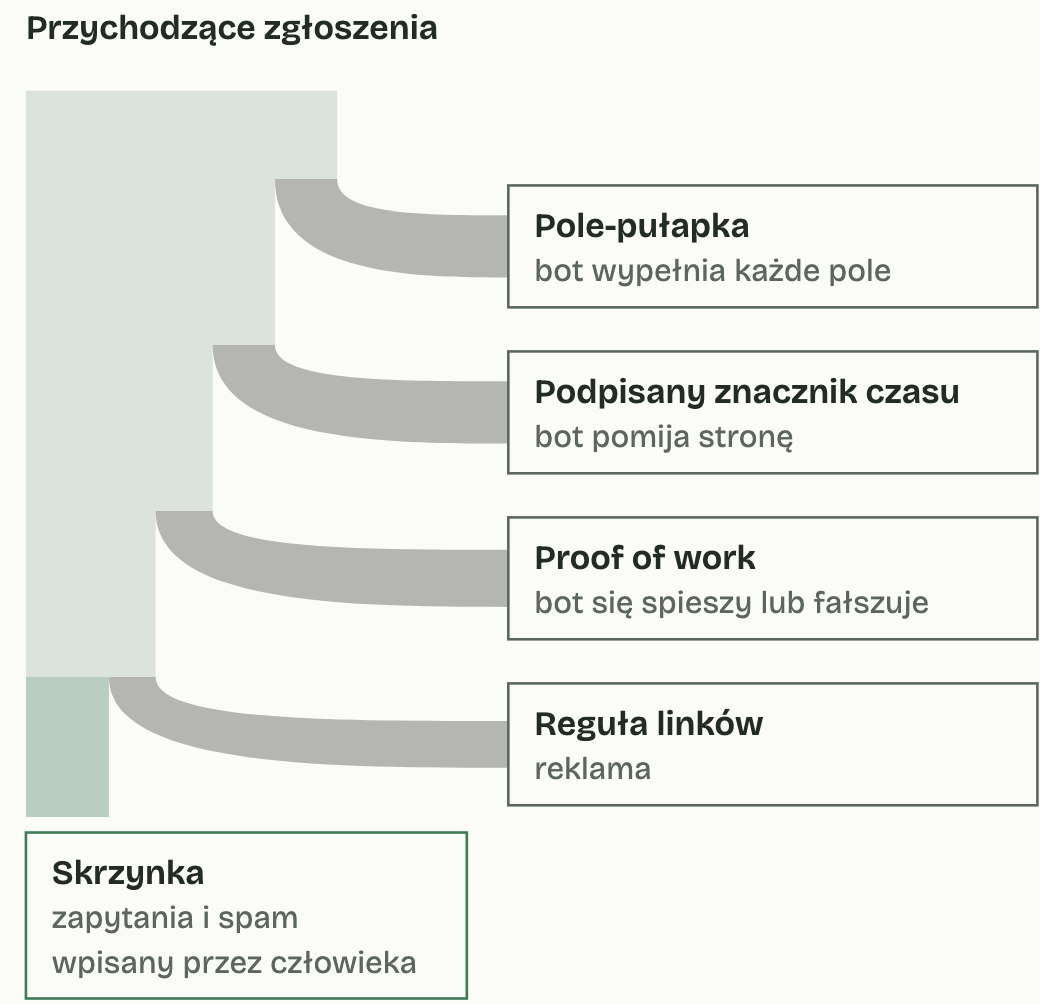
W naszym formularzu wystarcza kilka prostych sprawdzeń. Bot, który wysyła dane prosto do formularza, bez uruchamiania strony, trafia na pole-pułapkę (honeypot) i na znacznik czasu podpisany przez serwer. Ten, który uruchamia stronę, trafia na niewidoczną CAPTCHA typu proof of work: małe zadanie, które przeglądarka odwiedzającego rozwiązuje w czasie pisania, a które na laptopie w Chrome zajęło jedną piątą sekundy. Resztę wyłapuje filtr spamu reagujący na linki.
Wpis jest dla właścicieli stron małych firm, do których przez formularz kontaktowy trafia spam, na WordPressie z Contact Form 7, WPForms albo Elementorem lub na Webflow, oraz dla programistów, którzy opiekują się ich stronami.
Dlaczego boty spamują formularze kontaktowe
Spam, który przyszedł przez nasz formularz, był reklamą: oferował masowe umieszczanie linków do strony kupującego na innych witrynach albo to samo wymierzone w stronę rywala, sprzedawane jako „prezent dla konkurenta”. Za taką ofertą stoi program, który hurtowo wypełnia formularze na cudzych stronach. Formularz kontaktowy to dla niego jeszcze jeden formularz, a reklama trafia do właściciela strony, który może skorzystać z oferty. Ta, która trafiła do nas, przyszła z serwera wynajętego od firmy hostingowej.
Zablokowanie adresu tego serwera zatrzymuje tylko ten jeden serwer; następne zgłoszenie może przyjść z innego. Opisane niżej sprawdzenia oceniają zamiast tego samo zgłoszenie. Spam wpisany ręcznie przez człowieka przechodzi przez wszystkie.
Pole-pułapka i znacznik czasu zatrzymują najprostsze boty
Pole-pułapka to pole formularza, którego ludzie nigdy nie widzą, a boty je wypełniają: leży poza ekranem, klawisz Tab je pomija, czytnik ekranu odczytuje jego etykietę „Nie wypełniaj tego pola”, a przeglądarka nie wypełnia go automatycznie. Po wysłaniu zgłoszenia z czymkolwiek w tym polu nadawca widzi zwykłą stronę z podziękowaniem, a do skrzynki nic nie trafia, więc właściciel bota nie widzi różnicy.
Sprawdzenie znacznika czasu (time-trap) dodaje do tego czas. Gdy odwiedzający pierwszy raz kliknie w formularz, strona pobiera z naszego serwera znacznik bieżącego czasu, podpisany kluczem, który zna tylko serwer, a zgłoszenie odsyła go z powrotem. Bot, który wysyła dane prosto na adres formularza, nie ma takiego znacznika, a zmyślony nie przechodzi weryfikacji podpisu. Zgłoszenie może przyjść najwcześniej kilka sekund po pobraniu znacznika: to dłużej, niż potrzebuje bot, a krócej, niż potrzebuje najszybszy człowiek. Każdego znacznika można użyć tylko raz. Znacznik zapisany tylko na stronie bot może podrobić; znacznika podpisanego przez serwer nie podrobi.
Nasz formularz miał pole-pułapkę już wcześniej, a reklama i tak przeszła: bot zostawił to pole puste. Żadne z tych sprawdzeń nie zatrzyma bota, który wczytuje stronę, nie wypełnia ukrytych pól i czeka.
Niewidoczna CAPTCHA typu proof of work kosztuje odwiedzającego chwilę, a bota każdą wiadomość
Proof of work, czyli dowód pracy, zastępuje zagadkę, którą rozwiązuje odwiedzający, rachunkiem, który wykonuje przeglądarka. Razem z podpisanym znacznikiem czasu serwer wysyła losowe wyzwanie. Przeglądarka próbuje kolejnych liczb, aż jedna, zahaszowana razem z wyzwaniem, da wynik zaczynający się od ustalonej liczby zer. Zajmuje to wiele tysięcy prób, a serwer sprawdza odpowiedź jedną. Odwiedzający nic nie widzi, żaden plik cookie nie jest ustawiany i nic nie trafia do nikogo innego.
Mediana czasu pracy na laptopie wyniosła 0,2 sekundy w silniku Chrome i 0,05 sekundy w silniku Safari; odwiedzający w tym czasie pisze, a strona cały czas reaguje. Przy procesorze spowolnionym tak, by udawał wolniejsze telefony, najdłuższe uruchomienie trwało 4 sekundy; na prawdziwym telefonie tego nie mierzyliśmy.
Bot, który uruchamia pełną przeglądarkę, wykona tę pracę, więc proof of work go nie zatrzyma, ale każda wiadomość kosztuje go czas. Przeglądarka, która nie może wykonać pracy, i tak wysyła formularz, a serwer prosi odwiedzającego, by wrócił do formularza i wysłał go ponownie albo napisał e-mail.
Alternatywy dla reCAPTCHA i ich koszt dla odwiedzających
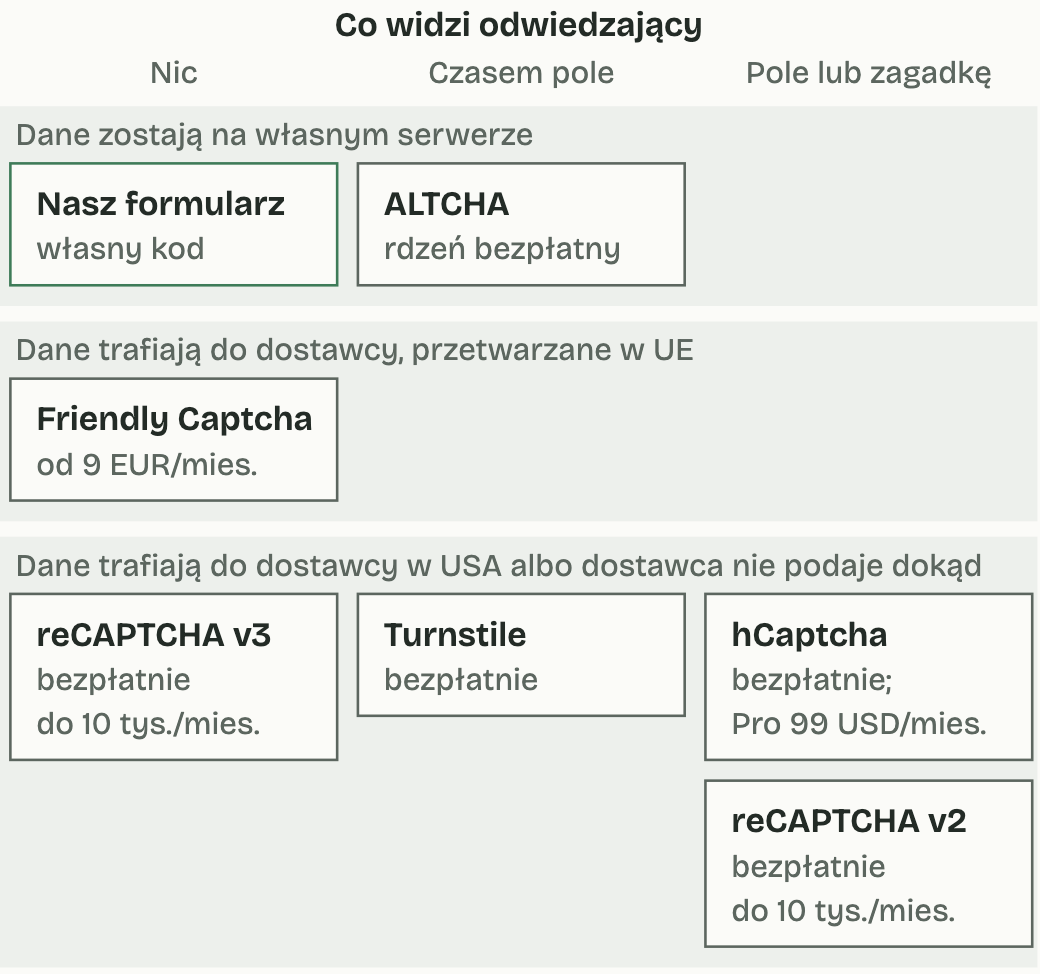
Alternatywa dla reCAPTCHA zmienia to, czym płaci odwiedzający: zagadką, plikiem cookie albo danymi wysłanymi do innej firmy. Rysunek zestawia pięć popularnych usług z naszymi sprawdzeniami, tak jak każda opisuje się na własnych stronach (stan na 21 listopada 2026 roku); tabela pod nim podaje szczegóły.
Szczegóły, usługa po usłudze
| Usługa | Co widzi odwiedzający | Pliki cookie, jej słowami | Dokąd trafiają dane odwiedzającego | Cena | Jak odróżnia boty od ludzi |
|---|---|---|---|---|---|
| reCAPTCHA | v2: pole „Nie jestem robotem”; v3: tylko plakietka | ustawia _GRECAPTCHA, gdy działa | bezpłatnie do 10 000 sprawdzeń miesięcznie, potem 8 USD miesięcznie do 100 000 | ocena od 0,0 do 1,0, z progiem 0,5 sugerowanym przez Google | |
| hCaptcha | w planie bezpłatnym zagadka obrazkowa; w Pro tryb bez zagadek | pliki cookie „zwolnione ze zgody” i pamięć lokalna | ruchy myszy, przewijanie i naciśnięcia klawiszy, przetwarzane w USA | bezpłatnie; Pro 99 USD miesięcznie przy płatności rocznej | zachowanie odwiedzającego i zagadka |
| Cloudflare Turnstile | zwykle nic; pole wyboru, gdy odwiedzający wygląda podejrzanie | plik cookie tylko dla opcji pre-clearance | adres IP, odcisk TLS połączenia i nazwa przeglądarki, do Cloudflare; bez treści formularza | bezpłatnie, bez limitu | sprawdzenia w przeglądarce, wśród nich proof of work |
| ALTCHA | jej widżet; praca odbywa się w tle | brak | własny serwer | rdzeń open source bezpłatny; płatne opcje | proof of work, na życzenie wymagający dużo pamięci |
| Friendly Captcha | nic; sprawdzenia trwają podczas wypełniania formularza | brak, bez potrzeby zgody | adres IP, zahaszowany; przetwarzany w UE przez jej punkt końcowy w UE | bezpłatnie do użytku niekomercyjnego do 1000 zapytań miesięcznie; od 9 EUR miesięcznie | proof of work i sygnały ryzyka |
| Nasze sprawdzenia | nic | brak | nasz własny serwer | własny kod | pole-pułapka, podpisany znacznik czasu, proof of work |
Nasze sprawdzenia wygrywają prywatnością i ceną: nic nie opuszcza serwera, żaden plik cookie nie jest ustawiany i za nic się nie płaci. Przegrywają z botem, który uruchamia pełną przeglądarkę i czeka. Każda z pozostałych usług jest lepszym wyborem w jakimś przypadku:
- Turnstile na boty z pełną przeglądarką: jego sprawdzenia badają samą przeglądarkę, bezpłatnie, ale adres i dane przeglądarki każdego odwiedzającego trafiają do Cloudflare.
- Friendly Captcha na te same boty na europejskiej stronie firmowej, która woli zapłacić: dokłada wykrywanie zautomatyzowanych przeglądarek i serwerów proxy, a przez swój punkt końcowy w UE trzyma dane w UE.
- hCaptcha, gdy boty przechodzą przez niewidoczne sprawdzenia: jej zagadka obrazkowa wymaga czegoś więcej niż czasu procesora, kosztem odwiedzającego, a dane trafiają do USA.
- reCAPTCHA v3 dla oceny każdej wizyty, na którą reaguje własny kod: odwiedzający widzi tylko plakietkę, ale plik cookie Google'a jest ustawiany.
- ALTCHA dla tych, którzy chcą tego samego co my bez pisania kodu: proof of work na własnym serwerze, z opcją wymagającą dużo pamięci.
Filtr spamu reagujący na linki wyłapuje resztę
Bot, który przejdzie przez pozostałe sprawdzenia, wciąż musi dostarczyć reklamę, a reklamy są do siebie podobne. Nasz formularz odrzuca wiadomość, która ma link w polu imienia, zawiera więcej niż kilka linków albo wkleja znaczniki linków z forów i stron. Prawdziwe zapytanie rzadko ma którąkolwiek z tych cech; reklama z pierwszej części miała dwie z tych cech, co samo by ją zatrzymało. Nadawca widzi zwykłą stronę z podziękowaniem, a dziennik serwera zapisuje odrzucenie wraz z powodem.
Filtr w chmurze, taki jak Akismet, ocenia treść wiadomości na własnych serwerach, więc może wyłapać także spam wpisany przez człowieka, którego żadne sprawdzenie z tego wpisu nie zatrzyma. Dostaje do tego treść, adres IP nadawcy i dane przeglądarki.
Jak zatrzymać spam z formularza na WordPressie lub we własnym kodzie
W każdej konfiguracji najpierw włącza się pole-pułapkę i sprawdzenie czasu, a potem proof of work albo filtr, jeśli narzędzie je oferuje.
- Contact Form 7: zainstalować CF7 Apps i używać jego modułu Honeypot z włączonym sprawdzaniem czasu wysłania (submission time check). Proof of work do Contact Form 7 dodaje opisana niżej wtyczka ALTCHA.
- WPForms: wbudowana ochrona przed spamem oparta na polu-pułapce oraz minimalny czas wysłania, domyślnie 2 sekundy, są włączone w nowych formularzach; warto je sprawdzić w Settings » Spam Protection and Security.
- Elementor: dodać do widżetu Form pole typu Honeypot.
- Webflow: w Site settings » Apps & Integrations » Cloudflare Turnstile spam protection włączyć spam filtering i bot blocking, a potem opublikować stronę.
- Proof of work na WordPressie bez kodu: wtyczka ALTCHA działa na własnym serwerze, bez zewnętrznej usługi, i obejmuje Contact Form 7 oraz WPForms. Instaluje się ją z GitHuba, nie z katalogu wtyczek, i wymaga PHP 8.1 lub nowszego.
- Własny kod: serwować stronę przez HTTPS, którego wymaga haszowanie w przeglądarce, i oprzeć się na dodatku, który podaje sprawdzenia w kolejności, w jakiej wykonuje je serwer; pełna wersja na GitHubie dokłada resztę, z testami.
Po tygodniu warto policzyć zgłoszenia według wyniku: odrzucone przez pole-pułapkę, odrzucone bez dowodu pracy, odrzucone za błędny dowód lub przez regułę linków i wysłane. Odrzucenie za dowód zbyt szybki lub zbyt stary może dotyczyć prawdziwego odwiedzającego, więc warto je zestawić z sygnałami od osób, które mówią, że ich wiadomość nie dotarła. Jeśli spam nadal trafia do skrzynki, następnym krokiem jest usługa z tabeli albo filtr taki jak Akismet.
Formularz na końcu tego wpisu wykonuje wszystkie te sprawdzenia.
Dodatek: przykładowy kod
Skrócona wersja sprawdzeń do dostosowania. Pełna wersja na GitHubie dodaje limity czasu, obsługę starszych przeglądarek, rejestr użytych wyzwań dla kilku serwerów, pole-pułapkę, regułę linków i testy. Wartości są przykładowe, nie nasze: warto dobrać je do własnych odwiedzających.
Na serwerze, w Pythonie:
import base64, hashlib, hmac, os, re, secrets, time

KEY = os.environ["FORM_PROOF_KEY"].encode()  # a long random secret in the server's settings, never in the code
BITS, MIN_AGE, MAX_AGE = 17, 4, 6 * 3600     # example values: the work, and the seconds a post may come after
FORMAT = re.compile(r"\A([0-9]{1,12})\.([0-9a-f]{16})\.([A-Za-z0-9_-]{22})\Z")
used = {}                                    # challenge -> expiry; one process only, never emptied here


def sign(head):
    mac = hmac.new(KEY, head.encode(), hashlib.sha256).digest()
    return base64.urlsafe_b64encode(mac).rstrip(b"=")[:22].decode()


def challenge():  # answer GET /form-proof with this as JSON, with Cache-Control: no-store
    head = f"{int(time.time())}.{secrets.token_hex(8)}"
    return {"c": f"{head}.{sign(head)}", "bits": BITS, "min_age": MIN_AGE}


def zero_bits(digest):
    n = 0
    for byte in digest:
        if byte:
            return n + 8 - byte.bit_length()
        n += 8
    return n


def check(c, x):  # "" when the proof holds, else why it does not
    if not c or not x:
        return "missing"  # answer with a message: go back to the form and send it again
    m = FORMAT.match(c) if isinstance(c, str) and isinstance(x, str) else None
    if not m or not re.fullmatch(r"[0-9]{1,20}", x) or not hmac.compare_digest(sign(f"{m[1]}.{m[2]}"), m[3]):
        return "bad"
    age = time.time() - int(m[1])
    if age < MIN_AGE:
        return "fast"
    if age > MAX_AGE:
        return "old"
    if zero_bits(hashlib.sha256(f"{c}:{x}".encode()).digest()) < BITS:
        return "work"
    if c in used:
        return "used"
    used[c] = time.time() + MAX_AGE
    return ""
Na stronie, dla każdego formularza oznaczonego <form data-form-proof>:
(function () {
  if (!(window.fetch && window.crypto && crypto.subtle)) return; // no proof: the server answers with its message
  var enc = new TextEncoder(), job = null, pending = new WeakSet();

  function zeroBits(buf) {
    var b = new Uint8Array(buf), n = 0, i, v;
    for (i = 0; i < b.length; i++) {
      v = b[i];
      if (!v) { n += 8; continue; }
      while (!(v & 128)) { n++; v <<= 1; }
      return n;
    }
    return n;
  }

  async function solve(c, bits) { // in slices of about 12 ms, so the page keeps responding
    for (var start = 0, t = performance.now(); ; start += 256) {
      var out = await Promise.all(Array.from({ length: 256 }, function (_, i) {
        return crypto.subtle.digest("SHA-256", enc.encode(c + ":" + (start + i)));
      }));
      for (var j = 0; j < 256; j++) if (zeroBits(out[j]) >= bits) return String(start + j);
      if (performance.now() - t > 12) { await new Promise(function (r) { setTimeout(r, 0); }); t = performance.now(); }
    }
  }

  function begin() {
    job = job || fetch("/form-proof", { cache: "no-store" }).then(function (r) { return r.json(); })
      .then(function (d) {
        var at = Date.now();
        return solve(d.c, d.bits).then(function (x) { return { c: d.c, x: x, at: at, min: d.min_age * 1000 }; });
      });
    job.catch(function () { job = null; });
    return job;
  }

  function put(form, name, value) {
    var input = form.querySelector('input[name="' + name + '"]');
    if (!input) { input = document.createElement("input"); input.type = "hidden"; input.name = name; form.appendChild(input); }
    input.value = value;
  }

  function send(form) { form.dataset.proved = "1"; pending.delete(form); form.requestSubmit(); }

  document.addEventListener("focusin", function (e) { if (e.target.closest("form[data-form-proof]")) begin(); });
  document.addEventListener("submit", function (e) {
    var form = e.target;
    if (!form.matches("form[data-form-proof]")) return;
    if (form.dataset.proved) { delete form.dataset.proved; return; } // the second pass, with the proof
    e.preventDefault();
    e.stopImmediatePropagation();
    if (pending.has(form)) return; // a second click while the form waits
    pending.add(form);
    begin().then(function (p) {
      job = null; // each challenge counts once
      setTimeout(function () { put(form, "proof_c", p.c); put(form, "proof_x", p.x); send(form); },
                 Math.max(0, p.min + 200 - (Date.now() - p.at)));
    }, function () { send(form); });
  }, true);
})();
Źródła
- reCAPTCHA FAQ. Google for Developers. https://developers.google.com/recaptcha/docs/faq
- Proof-of-work CAPTCHA. ALTCHA documentation. https://altcha.org/docs/integration/proof-of-work-captcha/
- How it works. ALTCHA documentation. https://altcha.org/docs/how-it-works/
- reCAPTCHA v3. Google for Developers. https://developers.google.com/recaptcha/docs/v3
- Compare features between reCAPTCHA tiers. Google Cloud documentation. https://docs.cloud.google.com/recaptcha/docs/compare-tiers
- Cloudflare Turnstile. Cloudflare Docs. https://developers.cloudflare.com/turnstile/
- Turnstile plans. Cloudflare Docs. https://developers.cloudflare.com/turnstile/plans/
- Turnstile Privacy Addendum. Cloudflare. https://www.cloudflare.com/turnstile-privacy-policy/
- hCaptcha pricing. hCaptcha. https://www.hcaptcha.com/pricing
- hCaptcha FAQ. hCaptcha documentation. https://docs.hcaptcha.com/faq
- hCaptcha Privacy Policy. hCaptcha. https://www.hcaptcha.com/privacy
- Friendly Captcha. https://friendlycaptcha.com/
- GDPR. Friendly Captcha. https://friendlycaptcha.com/privacy/gdpr/
- Use Akismet to filter contact form submissions. Akismet developer documentation. https://akismet.com/developers/detailed-docs/building-your-application/use-akismet-to-filter-contact-form-submissions/
- CF7 Apps: Addons for Contact Form 7 (Honeypot). WordPress.org plugin directory. https://wordpress.org/plugins/contact-form-7-honeypot/
- How to Prevent Spam in WPForms. WPForms documentation. https://wpforms.com/docs/how-to-prevent-spam-in-wpforms/
- Form widget. Elementor Help Center. https://elementor.com/help/form-widget/
- Prevent spam in form submissions. Webflow Help Center. https://help.webflow.com/hc/en-us/articles/34277758554771-Prevent-spam-in-form-submissions
- Introduction to ALTCHA for WordPress. ALTCHA documentation. https://altcha.org/docs/wordpress/
- Get Started with WordPress. ALTCHA documentation. https://altcha.org/docs/wordpress/get-started/
- Captchacat.png (a reCAPTCHA challenge, about 2007). Wikimedia Commons, public domain. https://commons.wikimedia.org/wiki/File:Captchacat.png